
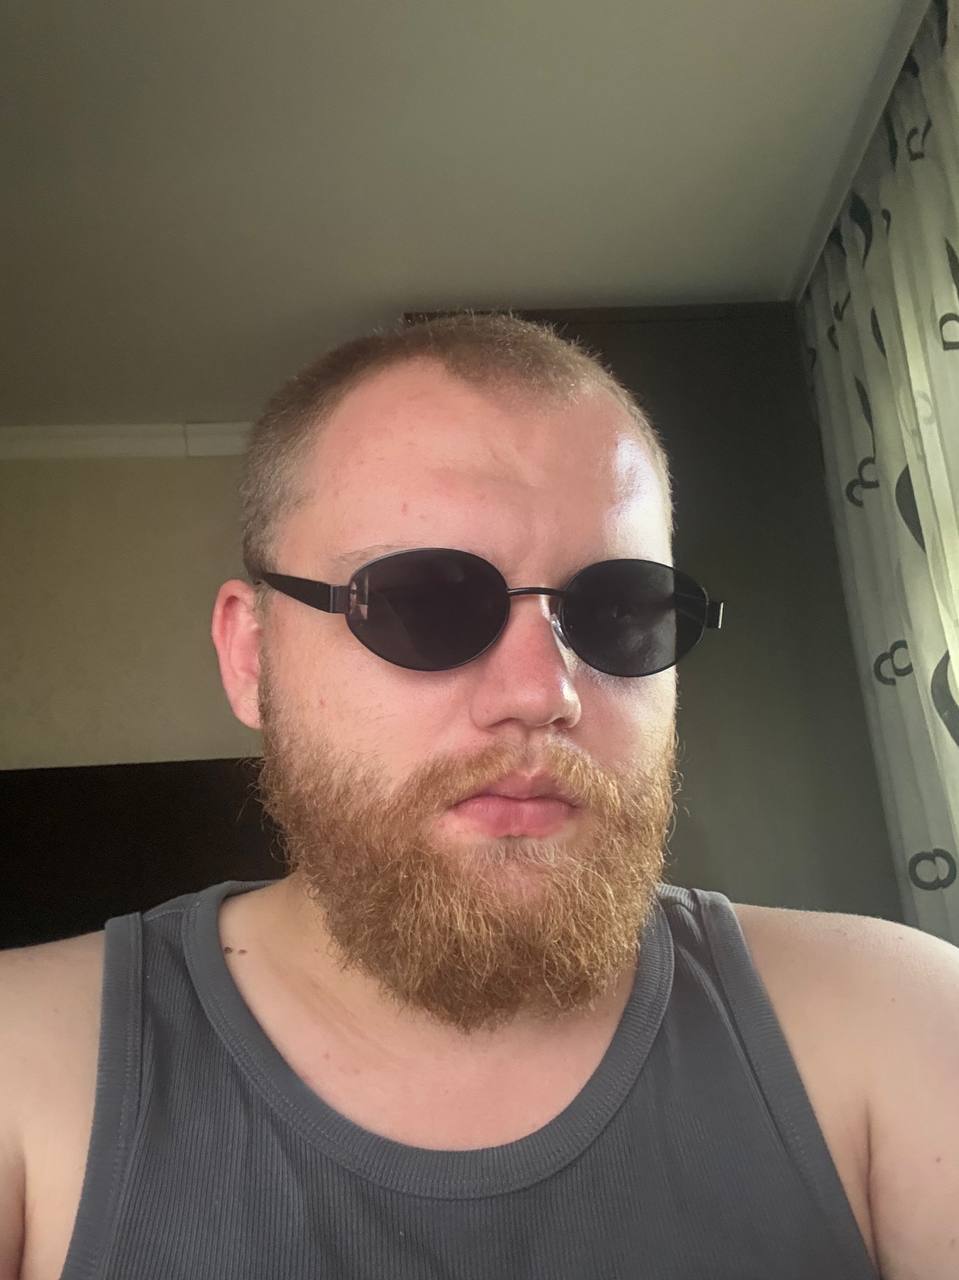
О себе
Эксперт по безопасности приложений (AppSec) и старший пентестер с практическим опытом работы в банковском, телекоммуникационном и корпоративном секторах. Доказанный опыт архитектуры безопасных процессов SDLC/DevSecOps, развертывания автоматизированных конвейеров AppSec и проведения глубокого тестирования на проникновение веб-приложений/API. Обладатель сертификата Burp Suite Certified Practitioner (BSCP). Специалист по наведению мостов между инженерными командами и управлением рисками для создания отказоустойчивой инфраструктуры.
Опыт работы
AO "Bereke Bank"
Ведущий эксперт по безопасности приложений
Выступаю главным экспертом по стратегии AppSec, проводя комплексный анализ рисков, моделирование угроз и проверку безопасности архитектуры критически важных банковских систем. Возглавляю инициативы жизненного цикла безопасной разработки (SDLC), устанавливая контрольные точки (gates) по уязвимостям, рабочие процессы по устранению недостатков и фреймворки сотрудничества между командами безопасности и разработки. Оцениваю и проектирую ландшафт инструментов AppSec, определяя метрики для управления жизненным циклом уязвимостей во внутренних и внешних приложениях.
BI Group
Специалист по безопасности приложений (Контракт)
Спроектировал и создал корпоративную программу безопасности приложений с нуля в условиях жестких ресурсных ограничений. Построил и интегрировал автоматизированные конвейеры DevSecOps с использованием open-source инструментов SAST, DAST и SCA. Разработал всеобъемлющую внутреннюю документацию, базовые стандарты (baselines) безопасности и плейбуки для поддержки инструментов и сортировки (triage) уязвимостей. Успешно развернул инструменты сканирования в пилотных проектах, значительно ускорив обнаружение уязвимостей до развертывания в рабочей среде (production).
- Спроектировал и создал корпоративную программу безопасности приложений с нуля в условиях жестких ресурсных ограничений
- Построил и интегрировал автоматизированные конвейеры DevSecOps с использованием open-source инструментов SAST, DAST и SCA
- Успешно развернул инструменты сканирования в пилотных проектах, значительно ускорив обнаружение уязвимостей до развертывания в рабочей среде (production)
Kcell AO
Пентестер / Инженер по управлению уязвимостями
Проводил расширенное тестирование на проникновение критически важных систем (Mission-Critical), сложных REST/GraphQL API и релизов розничного SuperApp, выявляя серьезные логические уязвимости и недостатки аутентификации. Управлял жизненным циклом корпоративных уязвимостей через Qualys; приоритизировал, сортировал и отслеживал их устранение на внутреннем и внешнем периметрах. Спроектировал и реализовал Proof-of-Concept (PoC) для решений по безопасности контейнеров, платформ Threat Intelligence, BAS (Breach and Attack Simulation), Honeypot'ов и инструментов ASOC. Проводил профессиональное внешнее тестирование на проникновение для корпоративных клиентов в рамках Операционного центра информационной безопасности (ОЦИБ). Наставлял новых сотрудников, разрабатывая технические задания и среды для отбора на стажировку по ИБ.
- Выявлял серьезные логические уязвимости и недостатки аутентификации в критически важных системах
- Спроектировал и реализовал Proof-of-Concept (PoC) для решений по безопасности контейнеров, платформ Threat Intelligence, BAS, Honeypot'ов и инструментов ASOC
Kcell AO
Аналитик SOC / Стажер по информационной безопасности
Проводил оценку уязвимостей инфраструктуры, аудит конфигурации Active Directory и базовую проверку безопасности веб-приложений. Выполнял тонкую настройку правил корреляции SIEM (QRadar), политик EDR/XDR и сценариев threat-hunting, достигнув значительного снижения процента ложных срабатываний.
- Достиг значительного снижения процента ложных срабатываний SIEM (QRadar) за счет тонкой настройки правил корреляции
Проекты
Мини-инфраструктура CTF (Kcell SummerCamp)
Спроектировал, построил и развернул уязвимую инфраструктуру для заданий (SSTI, IDOR, Advanced File Upload), используемую для оценки корпоративной команды Red Team и поиска талантов.
Университетская лаборатория уязвимых ВМ
Разработал и поддерживал локализованный кластер уязвимых виртуальных машин и сервисов, используемых в качестве тренировочной базы для студентов направления информационной безопасности.
Bug Bounty и независимые исследования
Активный участник региональных платформ (TumarOne). Обнаружил и ответственно раскрыл критические уязвимости, включая полный перехват учетных записей и нарушенную логику регистрации.
Образование
Алматинский университет энергетики и связи (АУЭС)
2020 — 2024Системы информационной безопасности
БакалаврНаграды
1st Place – Киберполигон между ОЦИБ 2024 (Kcell Red Team)
2024
1st Place – KazHackStan 2023 CyberKumbez (Kcell Team)
2023
2nd Place – KAZCTF 2023 (Kcell Team)
2023
Курсы
Burp Suite Certified Practitioner (BSCP)
PortSwigger
Базовое тестирование на проникновение
ЦАРКА
Расширенный полигон информационной безопасности (Interactive Range)
Ожидаемая зарплата
2 000 000 KZT